

§Un forte presidio statale nei poli strategici e fondi a caccia di specialist. È questa la mappa della cybersicurezza italiana nell’era della guerra ibrida, dove l’attacco hacker di un Paese straniero può paralizzare servizi essenziali per giorni. E, come nel caso più recente, scatenare il panico con le email di allarme bomba arrivate in contemporanea a 6.000 scuole.
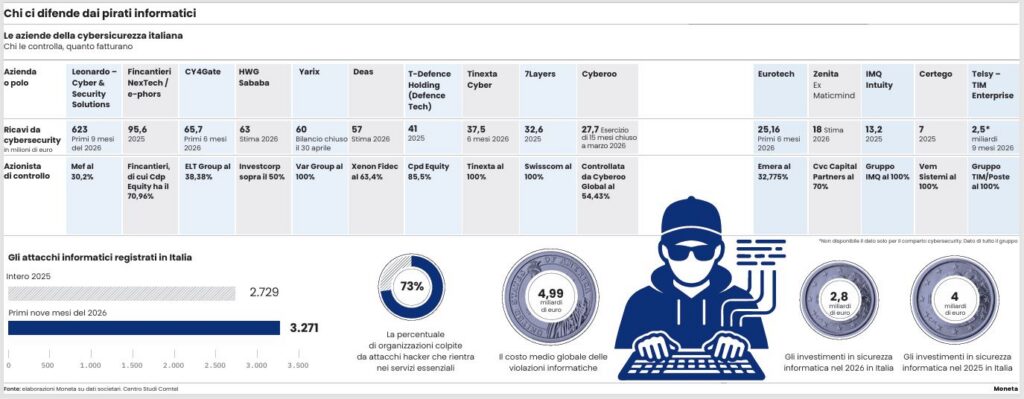
Da Leonardo a Fincantieri, fino a Telsy attraverso Poste e Tim, il capitale pubblico pesa in alcuni dei gruppi che proteggono infrastrutture e comunicazioni sensibili. E il private equity si muove sul mercato delle società specializzate, da Tinexta Cyber a Zenita, da HWG Sababa a Deas.
Il caso Tinexta, in particolare, mostra proprio come si dividono le due partite. Con l’ingresso di Advent e Nextalia, il governo ha usato il golden power per imporre la separazione di T-Defence, attiva nell’elettronica per la difesa e la sicurezza. Tinexta Cyber è rimasta nel gruppo passato ai fondi. Per T-Defence, invece, Cdp Equity è scesa in campo e ha deliberato l’acquisto dell’85,5%, un’operazione ancora all’esame dell’Antitrust.
L’acquisizione di Deas
In Zenita, ex Maticmind, la stessa Cdp Equity ha una quota del 18%, mentre Cvc detiene circa l’82%. HWG Sababa fa capo a un fondo gestito da Investcorp mentre la più recente operazione riguarda Deas, fondata dall’imprenditrice Stefania Ranzato. A novembre 2026 il fondo di private equity Xenon Fidec, guidato da Luca Dal Fabbro, ne ha acquisito la maggioranza. Una mossa che dimostra come il settore sia molto attrattivo, sia per una domanda in forte espansione, sia per la protezione delle infrastrutture critiche, la difesa e la sovranità digitale nazionale.
«In Deas – racconta Manuel Cangemi, direttore operativo & tecnico della società – uniamo ricerca offensiva e intelligenza artificiale per individuare vulnerabilità e prevenire gli effetti che un attacco può produrre sulle capacità operative militari e civili. Puntiamo sull’inferenza locale: sviluppiamo soluzioni d’avanguardia su misura per eseguire in modo sicuro e controllato modelli open-weight di frontiera direttamente nelle infrastrutture operative. Questo investimento ci permette di attrarre e valorizzare talenti di livello internazionale, ampliare le possibilità di ricerca e accelerare lo sviluppo di tecnologie strategiche. La nostra ambizione è rafforzare la capacità dell’Italia di sviluppare e governare le tecnologie da cui dipendono la protezione delle infrastrutture critiche, la difesa e l’autonomia del Paese».
La presenza dello Stato
La presenza dello Stato è ramificata e assume forme diverse. Il Tesoro è il primo azionista di Leonardo con il 30,2%. Cdp Equity controlla Fincantieri, cui fa capo E-phors, mentre Telsy rientra nella catena di controllo di Poste attraverso Tim. Tra gli operatori a guida industriale, Elt Group controlla di fatto CY4Gate con il 38,38%, grazie al peso dei suoi voti in assemblea, Cyberoo fa capo alla holding riconducibile a Fabio Leonardi e Yarix è il polo cyber di Var Group, nel gruppo Sesa. C’è anche un caso di controllo pubblico estero: 7Layers fa capo a Fastweb, nel gruppo Swisscom, a maggioranza della Confederazione elvetica. Da segnalare, poi, la multinazionale italiana quotata Eurotech, che progetta computer embedded ad alte prestazioni, sistemi intelligenti e piattaforme software per l’Internet of Things.
Ma come funziona di fatto la difesa cyber? Quando scatta un allarme, il lavoro si divide tra chi gestisce la rete, chi fornisce la tecnologia e le autorità pubbliche. Sul versante istituzionale, l’Italia si è organizzata secondo un modello a quadrilatero. L’Agenzia per la cybersicurezza nazionale (Acn), guidata da Andrea Quacivi, presidia la prevenzione e la risposta agli incidenti sul versante civile. Attraverso il Csirt Italia diffonde avvisi sulle vulnerabilità e assiste gli operatori nella gestione degli attacchi. La Difesa protegge reti e capacità operative militari, l’intelligence segue le minacce alla sicurezza nazionale e le attività di spionaggio, mentre le forze di polizia, a partire dalla Postale, indagano su frodi, estorsioni digitali e altri reati informatici. Il Nucleo per la cybersicurezza, presso l’Agenzia, raccorda le amministrazioni nella preparazione alle crisi e nell’allertamento.
La prima risposta
La prima risposta, spesso, parte dentro l’azienda o dal centro operativo a cui si affida. Un accesso a un orario insolito può avere una spiegazione innocua. Se subito dopo lo stesso account cambia i permessi di altri utenti o comincia a trasferire grandi quantità di dati, la sequenza può indicare un’intrusione. Gli analisti verificano l’allarme e, se il sospetto si conferma, aiutano il cliente a bloccare l’account, isolare i sistemi coinvolti e ripristinare i servizi. In una fabbrica il monitoraggio può estendersi ai sistemi che comandano gli impianti, dove un attacco può fermare la produzione. È su queste attività che si differenziano i fornitori.
Leonardo, attraverso il Global CyberSec Center (Gcc), il trusted and mission critical provider di servizi di cybersecurity con sede centrale a Chieti – a cui si aggiungono i Regional Cyber Center federati di Bruxelles, Bristol, Riad e Kuala Lumpur – opera oggi con una rete globale progettata per garantire la cyber mission assurance dei clienti strategici, tra cui Difesa e organizzazioni strategiche nazionali, mettendo a fattor comune processi, conoscenza della minaccia e tecnologie all’avanguardia.
Il modello federato offre a Leonardo la capacità di operare su scala globale, sia il controllo dei dati strategici. La rete nel suo complesso supporta la protezione e la resilienza di più di 200 organizzazioni incluse infrastrutture critiche, istituzioni nazionali, europee e internazionali.
L’analisti di Zenita Group
Racconta a Moneta Pierguido Iezzi, direttore cyber di Zenita Group, operatore di riferimento nella cybersecurity, con un’offerta che copre l’intero ciclo della sicurezza: «Lo scenario cyber è cambiato: gli attaccanti usano già l’intelligenza artificiale per automatizzare e rendere più rapide le loro azioni, e la risposta non può essere solo umana. L’approccio deve essere quello dell’AI fights AI: algoritmi che analizzano in continuo enormi volumi di dati, individuano le anomalie in tempo reale e attivano le contromisure prima che l’attacco si propaghi. Ma la tecnologia da sola non basta. Serve una supervisione esperta, perché sono gli analisti a validare le segnalazioni, a orientare le decisioni e a governare i casi più complessi. E tutto questo deve avvenire all’interno di un framework condiviso».
Nel quadro italiano operano poi Telsy, che protegge dati e comunicazioni sensibili con la crittografia, CY4Gate,Tinexta Cyber, HWG Sababa, Cyberoo, Yarix, Certego, IMQ Intuity. Il caso E-phors mostra come la protezione si estenda lungo la filiera. Fincantieri ha riunito nel suo centro di eccellenza le competenze per difendere le reti del gruppo e le ha applicate a navi militari, sottomarini e unità da crociera, fino ai collegamenti con i sistemi a terra e ai porti. La sicurezza entra nella progettazione e prosegue dopo la consegna con il monitoraggio dei sistemi di bordo. Fincantieri, spiega E-phors, affianca anche i fornitori più piccoli nel contenimento degli attacchi e condivide con l’Acn i segnali tecnici che possono aiutare altri operatori a riconoscere la stessa minaccia.
Il nodo fornitori
Per entrare nella rete di una grande azienda, infatti, una “aggressione” può partire da un fornitore. Se ruba le credenziali di un manutentore che si collega da remoto, può tentare di usare quell’accesso per raggiungere i sistemi del committente. È anche per questo che la direttiva europea NIS2, che in Italia interessa oltre 21 mila soggetti pubblici e privati in 18 settori, chiede agli operatori coinvolti di valutare il rischio legato ai fornitori diretti. Per una pmi la richiesta di proteggere gli accessi da remoto o di dimostrare che sa ripristinare i dati può quindi arrivare dal cliente. La preparazione resta a oggi disomogenea. E solo il 16% raggiunge il livello più alto di maturità.
Per questo è importante che cresca la spesa in soluzioni e servizi di cybersicurezza. La stima 2026 prevede che in Italia si arrivi oltre i 4 miliardi dai 2,8 miliardi del 2025. Dietro la crescita della domanda ci sono esigenze molto concrete.
Guardando agli operatori della mappa realizzata da Moneta, il giro di affari è in crescita costante e i recenti allarmi stanno intensificando gli investimenti nel settore e quindi il business. Ma c’è ancora strada da fare soprattutto per le pmi.
In merito il Mimit ha avviato i voucher cloud e cybersecurity: 150 milioni di euro per rafforzare la sicurezza informatica e favorire l’adozione di tecnologie digitali più avanzate.
Leggi anche:
Attacchi hacker, cresce l’offensiva contro le Pmi
La polizza casa ora protegge anche dal rischio hacker
© Riproduzione riservata