

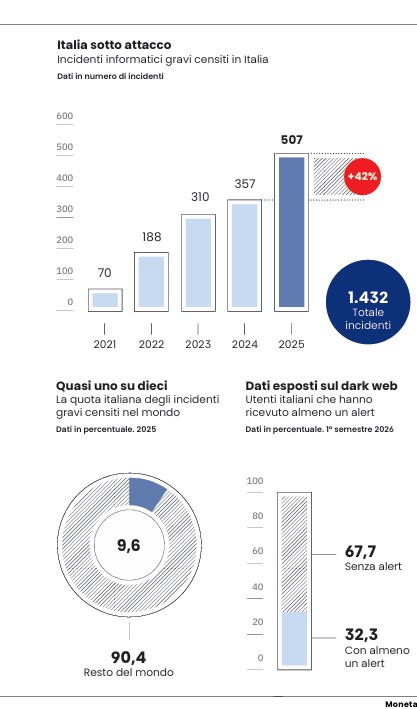
Il recente attacco hacker a Revolut ha riportato l’attenzione sul tema della sicurezza informatica. Un problema serio e sempre più concreto, considerato che nell’ultimo anno i furti di dati nelle grandi aziende sono aumentanti in maniera significativa. Secondo il Garante della Privacy, nel 2025 ci sono state ben 2.415 notifiche di violazione dei dati o data breach (+10% rispetto all’anno prima). Il rapporto Clusit 2026 conferma lo stesso trend, rilevando come l’Italia stia vivendo una crescita senza precedenti degli attacchi hacker gravi, posizionandosi come uno dei paesi più bersagliati a livello globale. Di conseguenza, il rischio per le persone comuni è altissimo. L’osservatorio Cyber di Crif ha calcolato che, solo nella prima metà del 2026, ben il 32% degli italiani monitorati ha ricevuto almeno un allarme perché i propri dati (email, password, codici fiscali) erano finiti sul dark web.
Di fronte a questo fenomeno, la domanda nasce spontanea: chi ci tutela o ci rimborsa se i nostri dati personali vengono rubati a causa di un buco di sicurezza della banca o di un fornitore di servizi? Il Gdpr parla chiaro: se c’è una violazione, l’utente ha diritto al risarcimento, sia per danni materiali che immateriali. E la Corte di Giustizia Europea ha aggiunto un punto fondamentale: non serve per forza aver subito un furto di denaro. Anche solo perdere il controllo dei propri dati o vivere nel timore concreto che vengano usati male può bastare a configurare un danno non patrimoniale.
Certo, non significa che ogni furto di dati dia diritto a un indennizzo automatico. La semplice violazione della legge infatti non basta; bisogna dimostrare di aver subito un danno e che quel danno è legato proprio a quel furto. E qui casca l’asino. Insomma, il diritto esiste ed è stato pure rafforzato dalla giurisprudenza, ma la sua applicazione concreta può essere complessa.
La principale difficoltà è proprio quella di dimostrare il danno. «Pensiamo a una persona i cui dati anagrafici, numero di telefono o indirizzo e-mail siano stati sottratti. – spiega l’avvocato Giulio Coraggio, partner di Dla Piper – Il fatto che i dati siano stati esfiltrati è certamente grave, ma per ottenere un risarcimento bisogna collegare la violazione a un danno effettivamente subito. La situazione diventa molto più semplice da dimostrare quando, per esempio, i dati vengono successivamente utilizzati per una frode, un furto di identità o una serie di attività di phishing mirate».
Insomma, la legge dice che anche la sola paura di finire nei guai può valere come danno, ma bisogna dimostrarla. E per un comune mortale che non mastica legalese, collegare i fatti o raccogliere le prove può essere una vera e propria scalata.
Ma non è finita. A tutto questo si aggiunge un secondo problema molto pratico: se un’azienda subisce un attacco che coinvolge migliaia o milioni di persone, il singolo consumatore ha pochissimo interesse a intraprendere un’azione individuale, sia per i possibili costi legali sia appunto per la complessità nel dimostrare il danno. Tradotto: alla fine quasi nessuno denuncia. Ci si affida (forse) a una class action, sempre che qualcuno decida di aprirla.
Quindi, cosa fare? Alcune precauzioni aiutano a limitare il danno. La prima cosa è capire quali dati sono stati effettivamente compromessi. Se sono state coinvolte password, bisogna cambiarle immediatamente, soprattutto se la stessa password era utilizzata su altri servizi. Se sono stati compromessi dati finanziari, bisogna monitorare con particolare attenzione eventuali operazioni anomale. Se sono stati esposti documenti identificativi o altri dati particolarmente sensibili, può essere necessario adottare ulteriori misure di protezione.
«È inoltre importante conservare la comunicazione ricevuta dall’azienda, perché dovrebbe indicare che cosa è successo, quali dati sono stati coinvolti e quali misure sono state adottate o consigliate», suggerisce ancora l’avvocato. Infine, dopo un data breach bisogna prestare particolare attenzione al phishing: spesso il rischio non finisce con l’attacco. Una volta che i criminali hanno ottenuto nome, e-mail, numero di telefono o altri dati, possono utilizzarli per rendere molto più credibili successive campagne fraudolente.
Da ultimo, l’avvocato avverte che se si ritiene che l’azienda non abbia gestito correttamente i dati personali, il consumatore può anche presentare un reclamo al Garante Privacy. Insomma, sulla carta tutto bene, nei fatti mica tanto. Quello che è certo è che la sicurezza informatica non è più solo un problema tecnico per reparti IT, ma una priorità per le aziende, e anche per tutti noi.
Leggi anche:
1. Attacchi hacker, cresce l’offensiva contro le Pmi
2. Così i possessori di criptovalute diventano preda di hacker e rapitori
© Riproduzione riservata