

E’ stato l’attacco hacker più grande mai registrato nel mondo delle cripto-attività, e per questo se n’è parlato per giorni. Ma la vicenda che nei giorni scorsi ha coinvolto Binance, la maggiore piattaforma di scambio di criptovalute al mondo, è tutt’altro che conclusa. Anche perché restano diversi interrogativi cui bisogna trovare una risposta. Uno su tutti: se gli utenti saranno effettivamente rimborsati, come promesso, e con quali risorse, visto che si parla di un furto da 6,3 miliardi di dollari. Una cifra enorme.
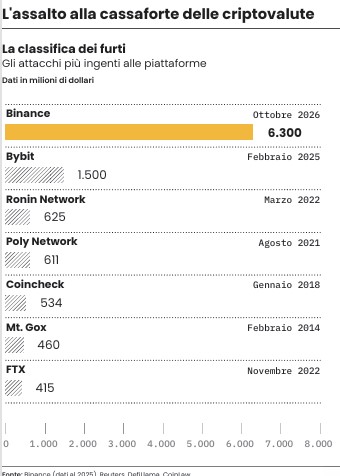
Ma facciamo un passo indietro. Nella serata italiana di giovedì 29 Binance subisce un attacco informatico che porta alla sottrazione di circa 6,3 miliardi di dollari (5,6 miliardi di euro). Si tratta del più grande furto di criptovalute mai realizzato attraverso un attacco hacker di cui si abbia notizia. Per avere un termine di paragone, la cifra è circa quattro volte superiore ai 1,5 miliardi di dollari sottratti a Bybit nel febbraio 2025 e quasi doppia rispetto al valore complessivo delle cripto-attività rubate a livello globale nell’intero 2025.
Le indagini dell’Fbi hanno individuato i responsabili in un gruppo di cybercriminali nordcoreani chiamato TraiderTraitor. Stando alla ricostruzione fornita dalla stessa Binance, l’operazione di hacking sarebbe iniziata già a giugno e avvenuta in più fasi, utilizzando un software nascosto in una pubblicità per compromettere i computer di due ingegneri e persino un colloquio di lavoro falso con un’azienda fittizia, per scatenare una serie di violazioni della sicurezza, culminate con il colpo del secolo di fine ottobre.
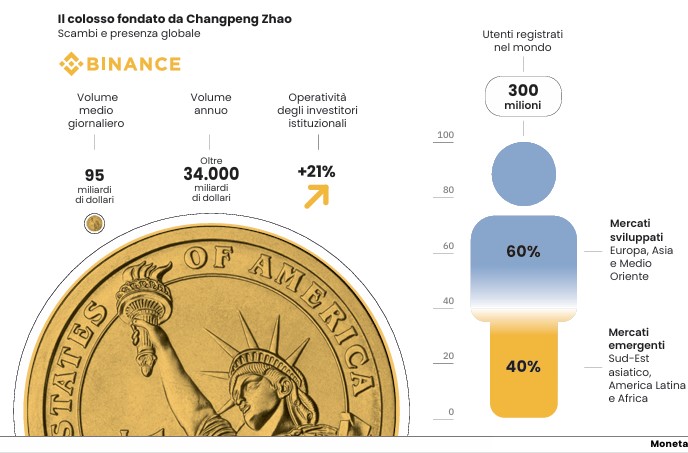
Subito dopo l’attacco, Binance si è impegnata a coprire l’intero ammontare delle perdite. Tre giorni dopo, la piattaforma – che non è autorizzata ad operare in Unione Europea – ha riaperto le operazioni di scambio, innescando però una vera e propria corsa ai prelievi. Secondo i dati raccolti da DefiLlama, in appena due giorni gli utenti hanno ritirato quasi 5 miliardi di dollari, una cifra pari a circa il 3% del valore degli asset custoditi sull’exchange alla vigilia dell’attacco. Le dimensioni del furto hanno inevitabilmente alimentato preoccupazione e diffidenza, e non tutti si sono lasciati convincere dalle rassicurazioni della società sulla sua capacità di coprire le perdite. D’altronde, nel 2022 anche Sam Bankman-Fried, allora alla guida di Ftx, aveva lanciato messaggi rassicuranti prima del crollo della piattaforma, che provocò perdite enormi per i clienti e per l’intero settore. «Difficilmente una promessa di questo tipo può avere un valore vincolante in senso tecnico – precisa Maria Beatrice Gilesi, senior associate presso lo studio legale Norton Rose Fulbright – Tuttavia, l’assunzione di un impegno di questo tipo, fatta pubblicamente assume un valore significativo».
Il dubbio sulla reale capacità di Binance di far fronte a una perdita finanziaria di queste dimensioni è dunque legittimo. La domanda è soprattutto da dove arriveranno le risorse necessarie. Una prima indicazione riguarda circa 3 miliardi di dollari di asset coinvolti nel furto, che sarebbero stati congelati sulle reti blockchain. La piattaforma ha dichiarato di aver avviato le procedure per recuperarne almeno una parte, circostanza che potrebbe ridurre l’entità effettiva del danno. A questo si aggiunge il fondo di emergenza che Binance detiene dal 2018, chiamato Safu (Security of User Assets Fund), creato proprio per far fronte a situazioni di crisi e alimentato da una riserva di Bitcoin. Il fondo ammonterebbe a circa 1 miliardo di dollari. Sommando questa disponibilità al Futures Insurance Fund e alle risorse del tesoro aziendale, Binance ha dichiarato di aver accantonato oltre 6,3 miliardi di dollari di fondi propri.
Ora bisognerà vedere «la loro effettiva attuazione – precisa Matteo Cerretti, partner dello studio legale Dwf Italy -. La vicenda pone in rilievo questioni più ampie: concentrazione degli asset presso pochi custodi, sicurezza dei processi autorizzativi e capacità di assorbire perdite elevate. Ma prima di trarre conclusioni sull’intera industria, distinguerei le eventuali carenze del singolo operatore dai rischi comuni al settore».
Intanto, dall’accaduto si può trarre una lezione. Con l’intelligenza artificiale che rende gli attacchi più rapidi e credibili, il ruolo delle autorità di vigilanza, come l’Esma (European Securities and Markets Authority), assume più rilevanza. In Europa, il regolamento sui mercati cripto (MiCA) prevede che gli exchange autorizzati custodiscano le attività dei clienti 1:1 e separate dal proprio patrimonio. Gli exchange sono inoltre responsabili, al valore di mercato, delle cripto-attività perse a causa di incidenti informatici a loro imputabili. Per questo, nella scelta di una piattaforma, non basta affidarsi alla notorietà del marchio. «Sarebbe opportuno cercare nel registro Esma la ragione sociale esatta e controllare i servizi per i quali risulta abilitata – suggerisce Cerretti – Andrebbero poi esaminate le modalità di custodia e separazione degli asset, le condizioni di restituzione e le conseguenze di un’eventuale insolvenza». Tuttavia, è bene sapere che anche per quelle autorizzate, la protezione contro il furto ha un limite. «A differenza dei depositi bancari, le cripto non sono coperte da alcun sistema pubblico di garanzia o di indennizzo degli investitori. – spiega Gilesi – MiCA impone un capitale minimo che va da 50.000 a 150.000 euro, oppure pari a un quarto dei costi fissi annui se più alto». Infine, una precauzione pratica che arriva dal trader professionista Andrea Unger: «Privilegiare la possibilità di custodire i propri asset digitali all’interno di sistemi le cui chiavi di accesso siano mantenute offline, come chiavette Usb, riducendo al minimo l’esposizione diretta sulle piattaforme di scambio».
© Riproduzione riservata